Console
谁是谁,谁能做什么,留一条记录。
每家公司是一个 Organization,彼此隔离;人按 Group 管,组可以嵌套,成员可以设到期;敏感数据由 Markings 强制保护;每一次授予与撤销都进动作日志。
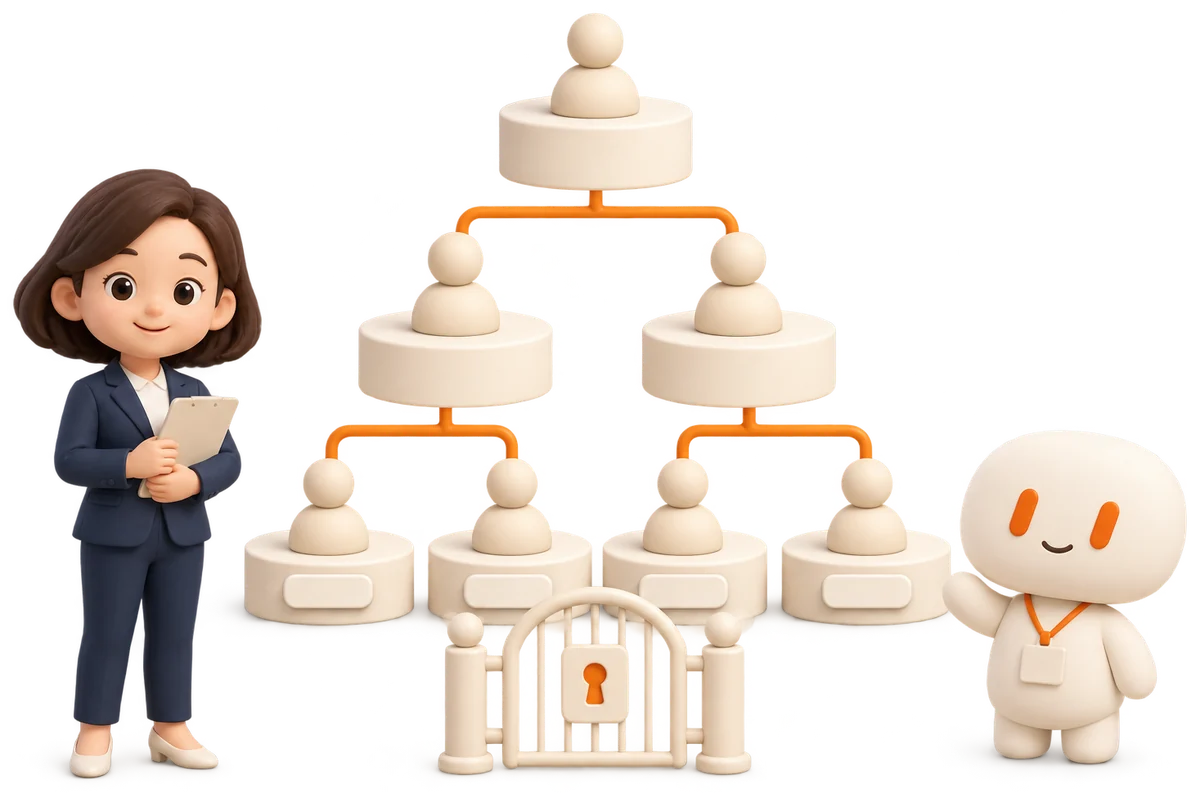
组织隔离,
人按组管。
一个平台上有多家公司:每家是一个 Organization,彼此强制隔离。公司里的人不按部门层级建模,而是放进 Group:部门是组,上下级是组的嵌套,职位是用户属性。
Organization组织
每家公司一个 Organization,强制隔离。用户有且只有一个主组织,也可以是别家的访客。
Users用户
一个人一个账号。账号只停用、不删除,归属、授权与审计记录都留着。
User attributes用户属性
一个键对应多个值,如 department、jobTitle;权限条件可以直接引用。
Groups组
用户和组的集合,可以嵌套,不能成环;组名在组织内唯一。
Group membership expiration成员有效期
每个成员可以带到期时间,组可以设最晚到期日和最长时长;到期的成员不再算成员。
权限授给组,
敏感数据另有强制控制。
资源的访问一般授给 Group。Markings 是强制控制,不看角色,Owner 也一样;四档访问加三种角色,把「谁能看」说清楚。
Private · Group · Public · Open to Internet四档访问
Private 只有 Owner;Group 是指定的人、组或整个本组织;Public 是所有登录的 AIDC 账号,只读;Open to Internet 是任何人、只读,默认关,用于文件。
Owner · Editor · Viewer三种角色
Owner 管分享与访问设置,Editor 改内容,Viewer 查看和使用;Public 与 Open to Internet 只能给 Viewer。
Markings标记
强制控制:访问要满足全部标记(与),不看角色,只限制、不授予;沿数据依赖向下传播。
Marking categories标记类别
类别分 CONJUNCTIVE 与 DISJUNCTIVE,可见性分 Visible 与 Hidden;角色是 ADMINISTER、DECLASSIFY、USE。
Object security policies对象安全策略
行级:谁能看到哪些对象,只在读取时过滤。
Property security policies属性安全策略
列级:谁能看到对象的哪些属性;没有权限的值读出来是 null,对象本身照样看得见。
Markings 在 Semantic 的访问页里管理,也可以用接口、SDK 和命令行管理。
License 即准入,
每台设备各有一把 Key。
公司有一份许可额度,员工用一次性激活码加入;兑换即归属这家公司,并为这台设备签发一把设备 Key。
许可额度
每家公司一份:套餐、席位数、到期日,只有 AIDC 能登记与续期。额度到期后不能签发、不能兑换。
签发激活码
公司管理员在席位内签发一次性激活码,一批 1–100 张,可以备注发给谁。
兑换即归属
员工兑换后归属这家公司,并为这台设备签发设备 Key;收回 License 即吊销这把 Key。
Organization administratordeveloper:本组织管理员
在 Console 里拥有本组织内的全部权限,权限不出本组织。角色由 License 决定。
membermember:普通员工
进不了 Console:登录后直接进入自己公司的工作面,能看到什么,由这里的授权决定。
每一次改动,
都留一条记录。
动作日志记下谁、什么时候、对什么、做了什么、结果如何;文件操作逐次记录,并带风险级。
- 动作日志时间、主体、动作、对象、风险级、审批状态和结果,可以按这些条件过滤。
- 文件操作预览、下载、编辑、搜索、上传、改名、移动、删除、分享……13 种操作逐次记录,每种带风险级。
- 授予与撤销每一次授予、撤销、设档位,以及建立与撤销邀请链接,都进动作日志。
- 只记元数据证据里只放长度、耗时这类元数据,不放内容片段。
同一条产品线,
共用一个底座。
每个产品管一段,用同一套本体、同一套权限、同一批模型。点开任何一个,看它在你们公司里会做什么。
常见问题
员工也要进 Console 吗?
不用。Console 面向管理员,也就是本组织的 developer;member 登录后直接进入自己公司的工作面,能看到什么,由这里的授权决定。
权限是按人配还是按组配?
一般授给组。成员进出组,权限就跟着变;成员关系还能设到期时间,到期后自动不再算成员。也可以授给个人,但推荐用组。
智能体算组织成员吗?
不算。智能体是资源,谁能用由授给组或个人的角色决定;它用 Agent Key 访问时,权限不超过它代表的人。
人离职了怎么办?
停用账号,它的所有会话立即失效;收回 License,这台设备的 Key 随之吊销;把人移出组,权限随之收回。此前的记录不会消失。